Yetkilendirme Yapılabilen ERP Programı ile İşletmenizde Kontrolü Sağlayın
İşletmeler büyüdükçe çalışan sayısı, departmanlar ve günlük operasyonların karmaşıklığı da artar. Satış, muhasebe, depo, üretim ve yönetim gibi farklı birimlerde görev yapan çalışanların aynı yazılımı kullanması gerekebilir. Ancak her çalışanın işletmedeki bütün verilere erişmesi veya tüm işlemleri gerçekleştirebilmesi doğru bir yaklaşım değildir. Bu nedenle yetkilendirme yapılabilen ERP programı kullanmak, işletmelerin hem operasyonel kontrolünü hem de veri güvenliğini sağlamak açısından büyük önem taşır.
Bir ERP yazılımı yalnızca stok, sipariş, cari hesap ve finansal işlemleri yönetmek için kullanılmaz. Aynı zamanda bu işlemleri kimin gerçekleştirebileceğinin, hangi bilgilere erişebileceğinin ve hangi kayıtları değiştirebileceğinin de kontrol edilmesi gerekir. Örneğin depo personelinin stok hareketlerini görüntülemesi ve ilgili işlemleri gerçekleştirmesi gerekirken, şirketin finansal raporlarına erişmesi gerekmeyebilir. Benzer şekilde satış personelinin sipariş oluşturabilmesi ancak sistemin yönetim ayarlarını değiştirememesi istenebilir.
Bu noktada kullanıcı yetkilendirme özelliklerine sahip ERP sistemleri devreye girer. USG Bilişim tarafından geliştirilen Mini ERP Sistemi, rol bazlı yetkilendirme ve modül bazında okuma-yazma izinleri sayesinde işletmelerin çalışan erişimlerini daha kontrollü yönetmesine yardımcı olur.
Yetkilendirme Yapılabilen ERP Programı Nedir?
Yetkilendirme yapılabilen ERP programı, işletme çalışanlarının sistem içerisindeki erişim ve işlem haklarının belirlenmesini sağlayan kurumsal kaynak planlama yazılımıdır. Bu sistemlerde her kullanıcıya aynı yetkiler verilmez. Çalışanın görevine, sorumluluğuna ve departmanına göre farklı erişim izinleri tanımlanabilir.
Örneğin bir işletmede satış personeli müşteri kayıtlarını görüntüleyebilir ve sipariş oluşturabilir. Depo personeli ürün stoklarını takip edebilir ve stok hareketlerini yönetebilir. Muhasebe personeli cari hesap, kasa ve banka işlemlerini gerçekleştirebilir. Yönetici ise ihtiyaç duyduğu modüllere daha geniş erişim haklarıyla ulaşabilir.
Bu yaklaşım, ERP yazılımının işletmenin organizasyon yapısına uygun kullanılmasını sağlar. Ayrıca çalışanların görevleri dışındaki işlemleri gerçekleştirmesini sınırlandırarak yetkisiz erişim risklerinin azaltılmasına yardımcı olur.
ERP Programlarında Kullanıcı Yetkilendirme Neden Önemlidir?
İşletmelerin kullandığı ERP sistemlerinde müşteri bilgileri, satış kayıtları, stok miktarları, tedarikçi hesapları ve finansal veriler gibi önemli bilgiler bulunur. Bu bilgilerin kontrolsüz şekilde erişime açık olması işletme açısından çeşitli riskler oluşturabilir.
Bir çalışanın yanlışlıkla stok kayıtlarını değiştirmesi, başka bir personelin müşteri hesaplarını silmesi veya yetkisi olmayan bir kullanıcının finansal verilere erişmesi günlük operasyonları olumsuz etkileyebilir. Bu nedenle ERP programında kullanıcıların hangi işlemleri yapabileceğinin önceden belirlenmesi gerekir.
1. Veri Güvenliğini Destekler
Her çalışanın yalnızca görevini yerine getirmek için ihtiyaç duyduğu bilgilere erişebilmesi, veri güvenliği açısından önemli bir prensiptir. Bu yaklaşım, en az ayrıcalık ilkesi olarak bilinir.
Örneğin depo çalışanının ürün stoklarını görüntülemesi gerekirken müşteri finansal raporlarına erişmesine ihtiyaç olmayabilir. Yetkilendirme sistemi sayesinde bu tür erişimler sınırlandırılabilir.
2. Hatalı İşlemlerin Önüne Geçmeye Yardımcı Olur
ERP sisteminde çok sayıda kullanıcının işlem yapması, kontrolsüz erişim durumunda istenmeyen değişikliklere neden olabilir. Kullanıcıların yalnızca sorumlu oldukları işlemleri gerçekleştirmesine izin verilmesi, yanlışlıkla yapılan müdahalelerin azaltılmasına yardımcı olur.
Özellikle stok, cari hesap ve finansal kayıtlar gibi kritik verilerin korunması açısından kullanıcı yetkilendirme büyük önem taşır.
3. Departmanlar Arasındaki Görev Ayrımını Sağlar
Her departmanın işletme içerisindeki sorumluluğu farklıdır. Satış personeli müşteri ve sipariş süreçlerinden, depo personeli stok ve sevkiyat işlemlerinden, muhasebe çalışanları ise finansal kayıtlardan sorumlu olabilir.
ERP yazılımında bu görevlerin kullanıcı yetkileriyle desteklenmesi, departmanların kendi sorumluluk alanlarında çalışmasını kolaylaştırır.
4. Yönetim Kontrolünü Artırır
İşletme yöneticileri sistemde hangi çalışanların hangi modüllere erişebileceğini belirleyebilir. Böylece çalışanların görev değişikliklerinde veya işletmeden ayrılmaları durumunda erişim izinleri yeniden düzenlenebilir.
Bu yaklaşım, kullanıcı hesaplarının kontrol altında tutulmasına ve işletme içindeki dijital süreçlerin daha düzenli yönetilmesine katkı sağlar.
ERP Programlarında Yetkilendirme Türleri Nelerdir?
Bir ERP sisteminde yetkilendirme farklı seviyelerde gerçekleştirilebilir. İşletmenin büyüklüğüne, departman yapısına ve güvenlik gereksinimlerine göre farklı modeller tercih edilebilir. En yaygın yaklaşımlar rol bazlı ve modül bazlı yetkilendirmedir.
Rol Bazlı Yetkilendirme (RBAC)
Rol bazlı erişim kontrolü, kullanıcıların görevlerine göre belirlenen roller üzerinden yetkilendirilmesi yöntemidir. İngilizce karşılığı Role-Based Access Control olan RBAC modeli, kurumsal yazılımlarda yaygın olarak kullanılan bir erişim kontrol yaklaşımıdır.
Bu modelde öncelikle işletmenin ihtiyaçlarına göre kullanıcı rolleri oluşturulur. Daha sonra her role belirli erişim izinleri tanımlanır. Kullanıcılar ilgili role atandığında o rolün sahip olduğu yetkilere göre sistemde işlem yapabilir.
Örneğin aşağıdaki roller oluşturulabilir:
- Sistem yöneticisi: Sistem ayarlarına ve yönetim işlemlerine erişebilen kullanıcı.
- Satış personeli: Müşteri kayıtlarını ve sipariş işlemlerini yönetebilen çalışan.
- Depo sorumlusu: Ürün stokları ve depo hareketleriyle ilgili işlemleri gerçekleştirebilen kullanıcı.
- Muhasebe personeli: Cari hesap, kasa ve banka işlemlerine erişebilen çalışan.
- Üretim sorumlusu: Üretim emirleri ve üretim süreçlerini takip edebilen kullanıcı.
- Yönetici: İşletmenin ihtiyaç duyulan operasyonel ve yönetsel modüllerini görüntüleyebilen kullanıcı.
Rol bazlı yetkilendirme, özellikle çok sayıda çalışanı bulunan işletmelerde kullanıcı yönetimini kolaylaştırır. Aynı görevde çalışan personele benzer izinler tanımlanabilir ve gerektiğinde bu izinler merkezi olarak güncellenebilir.
Modül Bazlı Yetkilendirme
Modül bazlı yetkilendirme, ERP programındaki her bölüm için ayrı erişim izinleri belirlenmesini sağlar. Böylece bir kullanıcının stok modülüne erişmesi mümkünken cari hesap veya finans modülüne erişmesi sınırlandırılabilir.
Örneğin bir işletmede aşağıdaki modüller için farklı izinler tanımlanabilir:
- Ürün ve stok yönetimi
- Sipariş yönetimi
- Cari hesap yönetimi
- Kasa yönetimi
- Banka işlemleri
- Üretim yönetimi
- Sevkiyat yönetimi
- Kullanıcı ve sistem yönetimi
- Raporlama ekranları
Bu yapı sayesinde çalışanlar yalnızca görevleriyle ilgili bölümlere erişebilir. İşletmenin organizasyon yapısına göre her kullanıcının yetki kapsamı farklı şekilde belirlenebilir.
Okuma ve Yazma Yetkisi
ERP sistemlerinde önemli konulardan biri, bir kullanıcının ilgili modüle erişmesinin yanında hangi işlemleri yapabileceğinin de belirlenmesidir. Bir bilgiyi görüntülemek ile o bilgiyi değiştirmek aynı yetki seviyesinde değerlendirilmemelidir.
Örneğin bir satış çalışanı stok miktarlarını görüntüleyebilir ancak stok giriş veya düzeltme işlemi gerçekleştiremeyebilir. Benzer şekilde bir yönetici finansal kayıtları inceleyebilir fakat belirli işlemlerin değiştirilmesi yalnızca yetkili muhasebe personeline bırakılabilir.
USG Bilişim Mini ERP Sistemi’nde modül bazında okuma ve yazma izinleri tanımlanabilir. Böylece çalışanların hangi bölümlere erişebileceği ve hangi işlemleri gerçekleştirebileceği daha ayrıntılı şekilde kontrol edilebilir.
Departmanlara Göre ERP Kullanıcı Yetkilendirme Örneği
Bir ERP programının işletmeye sağladığı en önemli avantajlardan biri, farklı departmanların aynı sistem üzerinden ancak farklı yetkilerle çalışabilmesidir.
Örneğin satış, depo, muhasebe ve üretim departmanlarından oluşan bir işletmede aşağıdaki gibi bir yetkilendirme yapısı oluşturulabilir:
| Departman | Erişebileceği Modüller | Temel Görev |
|---|---|---|
| Satış | Müşteri, Sipariş | Müşteri ve sipariş işlemleri |
| Depo | Stok, Sevkiyat | Stok ve ürün çıkışları |
| Muhasebe | Cari, Kasa, Banka | Finansal hareketlerin takibi |
| Üretim | Üretim, Stok | Üretim ve fire işlemleri |
| Yönetim | İhtiyaç duyulan tüm modüller | Genel işletme kontrolü |
Bu tablo örnek bir yetkilendirme modelini göstermektedir. Gerçek kullanımda her departmanın görevleri ve işletmenin iç kontrol politikaları dikkate alınarak izinler belirlenmelidir.
USG Bilişim Mini ERP ile Kullanıcı ve Yetki Yönetimi
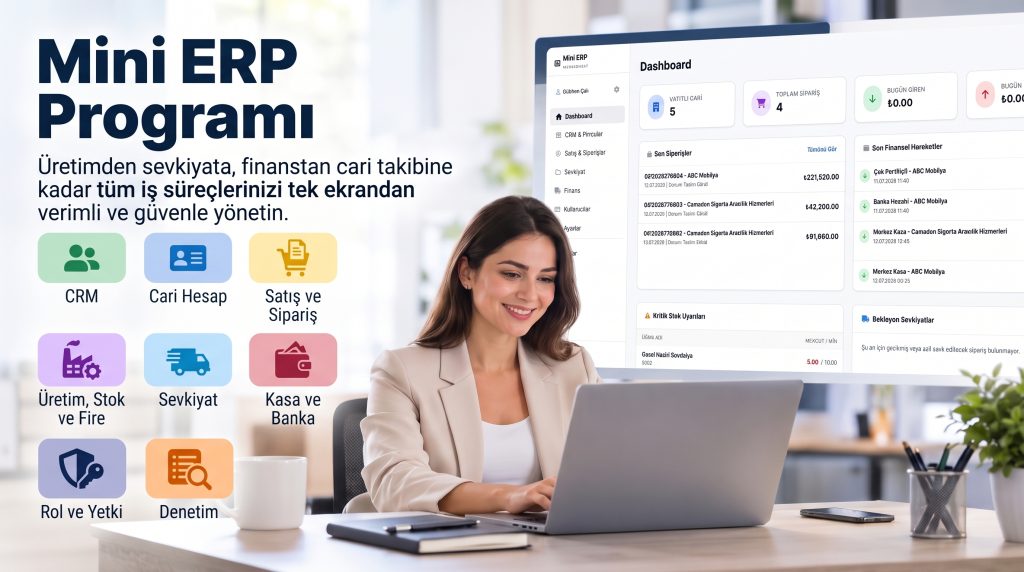
USG Bilişim tarafından geliştirilen Mini ERP Sistemi, işletmelerin temel operasyonlarını merkezi bir yönetim panelinde bir araya getirirken kullanıcı erişimlerinin de kontrol edilmesini sağlar.
Sistemde rol bazlı yetkilendirme ve modül bazında okuma-yazma izinleri tanımlanabilir. Bu sayede işletme yöneticileri çalışanların görevlerine uygun erişim haklarını belirleyebilir.
Mini ERP sisteminin yetkilendirme açısından öne çıkan özellikleri şunlardır:
- Kullanıcı yönetimi: İşletme çalışanları için kullanıcı hesaplarının oluşturulması ve yönetilmesi.
- Rol bazlı yetkilendirme: Kullanıcıların görevlerine göre farklı rollerle yönetilmesi.
- Modül bazında izinler: Stok, sipariş, cari, üretim ve diğer modüllere erişimin kontrol edilmesi.
- Okuma yetkisi: Kullanıcıların ilgili modüldeki kayıtları görüntüleyebilmesi.
- Yazma yetkisi: Yetkili kullanıcıların ilgili modülde işlem gerçekleştirebilmesi.
- Denetim izi: Kayıtlar üzerinde gerçekleştirilen ekleme, güncelleme ve silme hareketlerinin takip edilmesi.
Bu özellikler sayesinde işletmeler çalışanların sistem içerisindeki sorumluluklarını daha net belirleyebilir. Örneğin depo personeline stok ve sevkiyat işlemleri için gerekli izinler verilirken muhasebe modülüne erişimi sınırlandırılabilir.
Benzer şekilde satış personeli müşteri ve sipariş işlemlerini gerçekleştirebilirken sistem yönetimi gibi kritik alanlara erişimi kısıtlanabilir. Böylece her çalışan kendi görev alanına uygun bir kullanım deneyimi elde eder.
Denetim İzi (Audit Log) Neden Önemlidir?
ERP sistemlerinde kullanıcı yetkilendirmesi kadar yapılan işlemlerin geçmişinin takip edilebilmesi de önemlidir. Bir işletmede birçok çalışan aynı sistem üzerinde işlem gerçekleştirebilir. Bu nedenle bir kaydın ne zaman ve kim tarafından değiştirildiğinin bilinmesi, operasyonel kontrol açısından gereklidir.
Denetim izi veya Audit Log, sistem içerisinde gerçekleştirilen önemli işlemlerin kayıt altına alınmasını sağlayan mekanizmadır. Bu kayıtlar sayesinde geçmişte yapılan değişiklikler incelenebilir ve gerektiğinde işlemlerin kaynağı araştırılabilir.
Örneğin stok miktarında beklenmeyen bir değişiklik olduğunda ilgili kayıtların işlem geçmişi üzerinden incelenmesi, sorunun tespit edilmesine yardımcı olabilir. Benzer şekilde müşteri veya sipariş bilgilerinde yapılan değişiklikler de denetim kayıtları üzerinden değerlendirilebilir.
USG Bilişim Mini ERP Sistemi’nde denetim izi özelliği ile kayıtlar üzerinde gerçekleştirilen ekleme, güncelleme ve silme işlemleri kullanıcı ve işlem bilgileriyle takip edilebilir.
ERP Kullanıcı Yetkilendirmesinde Dikkat Edilmesi Gerekenler
Bir ERP sisteminde yetkilendirme altyapısının bulunması tek başına yeterli değildir. Yetkilerin doğru tasarlanması ve düzenli olarak kontrol edilmesi gerekir.
En Az Yetki Prensibi Uygulanmalı
Kullanıcılara yalnızca görevlerini yerine getirebilmeleri için gerekli izinler verilmelidir. İhtiyaç duyulmayan modüllere erişim açılmaması, yetkisiz işlem riskini azaltmaya yardımcı olur.
Kullanıcı Hesapları Kişiye Özel Olmalı
Birden fazla çalışanın aynı kullanıcı hesabını kullanması, yapılan işlemlerin kimin tarafından gerçekleştirildiğinin belirlenmesini zorlaştırır. Bu nedenle her çalışanın kendisine ait bir kullanıcı hesabı bulunmalıdır.
Yetkiler Düzenli Olarak Gözden Geçirilmeli
Çalışanların görevleri zaman içerisinde değişebilir. Departman değiştiren veya işletmeden ayrılan personelin erişim izinleri güncellenmelidir. Kullanılmayan kullanıcı hesapları da işletmenin güvenlik politikalarına uygun şekilde devre dışı bırakılmalıdır.
Kritik İşlemler Sınırlandırılmalı
Finansal kayıtların silinmesi, stok düzeltmeleri, kullanıcı yönetimi ve sistem ayarlarının değiştirilmesi gibi işlemler yalnızca gerekli yetkilere sahip kullanıcılar tarafından gerçekleştirilebilmelidir.
Güvenlik Politikalarıyla Desteklenmeli
Kullanıcı yetkilendirme, ERP güvenliğinin yalnızca bir parçasıdır. Güçlü parola politikaları, güvenli oturum yönetimi, düzenli yedekleme, erişim kayıtlarının korunması ve yazılım güncellemeleri de birlikte değerlendirilmelidir.
Yetkilendirme Özellikli ERP Programı Hangi İşletmeler İçin Uygundur?
Kullanıcı yetkilendirme özelliği, birden fazla çalışanı bulunan ve iş süreçlerini dijital ortamda yöneten hemen her işletme için önemlidir.
- Üretim işletmeleri: Üretim, depo ve muhasebe personelinin farklı yetkilerle çalışmasını isteyen firmalar.
- Toptan satış firmaları: Satış personeli ve depo çalışanları arasında görev ayrımı oluşturmak isteyen işletmeler.
- Distribütörler: Sipariş, stok ve cari hesap süreçlerini farklı ekiplerle yöneten şirketler.
- Perakende işletmeleri: Satış ve stok işlemlerinde kullanıcı erişimlerini sınırlandırmak isteyen firmalar.
- KOBİ’ler: İşletme büyüdükçe çalışanların görev ve erişim haklarını merkezi olarak yönetmek isteyen şirketler.
Özellikle birden fazla çalışanın aynı ERP programını kullandığı işletmelerde rol ve modül bazlı yetkilendirme, günlük operasyonların daha kontrollü yürütülmesine yardımcı olur.
Sonuç: İşletmenize Uygun Yetkilendirme Özellikli ERP Programını Kullanın
ERP yazılımları işletmelerin sipariş, stok, cari hesap, üretim ve finansal süreçlerini merkezi bir sistem üzerinden yönetmesini sağlar. Ancak bu süreçlerin güvenli ve kontrollü şekilde yürütülebilmesi için kullanıcı erişimlerinin de doğru planlanması gerekir.
Yetkilendirme yapılabilen ERP programı kullanmak, çalışanların yalnızca görevleriyle ilgili bilgilere erişmesini ve gerekli işlemleri gerçekleştirmesini sağlar. Rol bazlı erişim, modül bazında izinler ve denetim izi gibi özellikler işletmelerin dijital süreçlerini daha kontrollü yönetmesine yardımcı olur.
USG Bilişim Mini ERP Sistemi; kullanıcı yönetimi, rol bazlı yetkilendirme, modül bazında okuma-yazma izinleri ve denetim izi özellikleriyle işletmelerin hem operasyonlarını hem de kullanıcı erişimlerini merkezi olarak yönetmesini destekler.
İşletmenizde çalışanların erişimlerini kontrol etmek, farklı departmanlara uygun yetkiler tanımlamak ve temel iş süreçlerinizi tek panelden yönetmek istiyorsanız USG Bilişim Mini ERP Sistemini inceleyebilirsiniz.
USG Bilişim Mini ERP ile işletmenizin kullanıcı, yetki ve operasyon yönetimini tek noktada birleştirin.
Sıkça Sorulan Sorular
Yetkilendirme yapılabilen ERP programı ne demektir?
Kullanıcıların sistem içerisindeki erişim ve işlem haklarının görevlerine göre belirlenebildiği ERP yazılımıdır. Her çalışana aynı yetkiler verilmek yerine rol ve modül bazında farklı izinler tanımlanabilir.
ERP programında rol bazlı yetkilendirme nedir?
Rol bazlı yetkilendirme, kullanıcılara görevlerine uygun roller atanmasını ve bu roller üzerinden erişim izinlerinin yönetilmesini sağlayan yöntemdir. Örneğin satış, depo ve muhasebe çalışanları farklı yetkilere sahip olabilir.
ERP programında okuma ve yazma yetkisi nedir?
Okuma yetkisi, kullanıcının ilgili modüldeki bilgileri görüntüleyebilmesini sağlar. Yazma yetkisi ise kullanıcının izin verilen işlemleri gerçekleştirmesine olanak tanır. Bu iki izin ayrı ayrı tanımlanabilir.
USG Bilişim Mini ERP’de kullanıcı yetkilendirme var mı?
Evet. Mini ERP sisteminde rol bazlı yetkilendirme ve modül bazında okuma-yazma izinleri bulunur. Böylece işletmeler çalışanların erişim haklarını görevlerine göre düzenleyebilir.
ERP programında yapılan işlemler takip edilebilir mi?
USG Bilişim Mini ERP Sistemi’nde denetim izi özelliği sayesinde kayıtlar üzerinde gerçekleştirilen ekleme, güncelleme ve silme işlemleri kullanıcı ve işlem bilgileriyle takip edilebilir.
Küçük işletmeler için kullanıcı yetkilendirme gerekli midir?
Evet. Az sayıda çalışanı bulunan işletmelerde bile görev ayrımının yapılması ve kritik bilgilere erişimin kontrol edilmesi önemlidir. Yetkilendirme, işletmenin büyümesiyle birlikte kullanıcı yönetiminin daha kolay ölçeklenmesine yardımcı olur.
ERP programında her çalışana farklı yetki verilebilir mi?
Bu özellik kullanılan yazılımın yetkilendirme altyapısına bağlıdır. Rol ve modül bazlı izinler sunan sistemlerde çalışanların görevlerine göre farklı erişim hakları belirlenebilir.